Ma kome sam ja (lično) ili kome smo mi (mala firma) bitni, ne važi kada je u pitanju savremeno poslovanje u digitalnom svetu punom sajber-napadača. Svaki mali posluje sa nekim većim/velikim a vrata kompanije i čitavog lanca nabavke hakerima širom može da otvori gotovo bilo koji zaposleni, upozoravaju za BizSrbija stručnjaci za sajber-bezbednost.
Konsultant za digitalnu transformaciju i sajber-bezbednost iz Blue Ocean Navigatora, Ema Petrović, za BizSrbija objašnjava da u kompaniju najčešće „ne upada“ haker, već se vrata otvore iznutra, i to najčešće nenamerno.
„A i samo malo ili srednja preduzeće, ma koliko mislilo da je hakerima nezanimljivo, može da postane cilj jer ima velikih partnera/kupaca proizvoda, a novi srpski zakon i evropske direktive to sada čine i pravnim pitanjem“, dodaje za naš portal Rade Furtula, menadžer prodaje u kompaniji Kasperski.
Koliko je zaposleni važan/opasan za firmu?
Na pitanje odakle kreće napad, Ema Petrović odgovara bez okolišanja da je to uvek zaposleni.
„Da li će nešto slučajno uraditi, staviti neki fleš stik, neki eksterni hard disk u kompanijski računar, koji je možda zaražen a da čak zaposleni nije ni svestan, ili će kliknuti na neki link u fišing mejlu, koji će dalje izazvati neku kontaminaciju.“, napominje Petrovićeva.
Drugi izvor rizika je ponašanje zaposlenih na internetu.
„Ako pretraživanje nije kompanijski ograničeno, zaposleni može da odlazi na sumnjive sajtove, daunlouduje neki sadržaj za koji nije siguran šta sadrži, može da daunlouduje i neki malver“, kaže ona.
Treća, a po njenim rečima i najčešća, jeste problem kredencijala – pogotovo iste lozinke za privatni i poslovni nalog.
„Kada privatni mejl zaposlenog bude kompromitovan zajedno sa pasvordom, a postoji dovoljno personalizacije, dovoljno znanja o tom zaposlenom, haker može da proba njegov pasvord i na kompanijskom mejlu.“, kaže Petrovićeva.
Zbog toga je stroga preporuka da se svi pasvordi menjaju bar jednom u tri meseca.
A šta kada zaposleni ode s radnog mesta?
Stručnjakinja za sajber-bezbednost pominje i rizik koji firme često potpuno previđaju, a to je trenutak kada zaposleni menja posao unutar firme ili je napušta.
„Zaposleni ostaje u kompaniji, ali nije aktivan na tom radnom mestu, a na njegovo ime ostaju dostupni svi servisi i alati koji su mu bili potrebni za rad. Više mu ne trebaju, on ih ne koristi a niko ih nije isključio“, kaže ona.
Druga varijanta je za frimu još veća potencijalna opasnost – zaposleni koji ode iz firme, bilo da je razlaz bio prijateljski ili da ostane bez posla.
„Bivši zaposleni može da nanese veliku štetu kompaniji, ili kroz neodgovorno korišćenje svojih alata i naloga, ili prosto zlonamerno. To su dve različite stvari ali je posledica ista.“, kaže Petrovićeva.
Niko više nije dovoljno „mali“
Veliki deo problema ini to što zaposleni sami sebe, po pravilu, potcenjuju. To je istaknuto i na obuci o ličnoj sejber-bezbednosti koju je nedavno organizovao Centar za digitalnu transformaciju pri Privrednoj komori Srbije, a koju je održala Petrovićeva.
„Ljudi umanjuju svoj lični značaj i misle da podaci koje imaju, koje dele, nisu bitni za kompaniju. Naravno da to nije tačno. Podaci koje zaposleni dele vrlo lako mogu da izlože kompaniju. Već je dovoljno znati gde neko radi, koja mu je funkcija, koliko ima mogućnost odlučivanja, ali i šta objavljuje na društvenim mrežama. Zato je stav ’ko sam ja da bih bio meta’ opasniji nego što deluje: neko ko je lično nebitan, na poslu može biti ključna karika“, naglašava Petrović.
Ipak, mnogo veći deo odgovornosti je na samoj firmi.
„Manje štete će čak i takav nehajni ili zlonamerni zaposleni naneti ako je kompanija preduzela sve u svojoj moći da zaštiti svoju sajber-bezbednost“, ističe Petrović.
Najslabija karika: Zašto hakeri danas prvo napadaju male
A koliko kompanije shvataju da „nema malih“ i da su posebno poželjne (posredne) mete kada su u lancu snabdevača neke velike kompanije, BizSribija je razgovarao sa Radetom Furtulom, menadžerom prodaje u kompaniji za sajber-bezbednost Kasperski, koji se ovom temo bavio i u svojoj prezentaciji na ovonedeljnoj e-Security konferenciji u Beogradu.
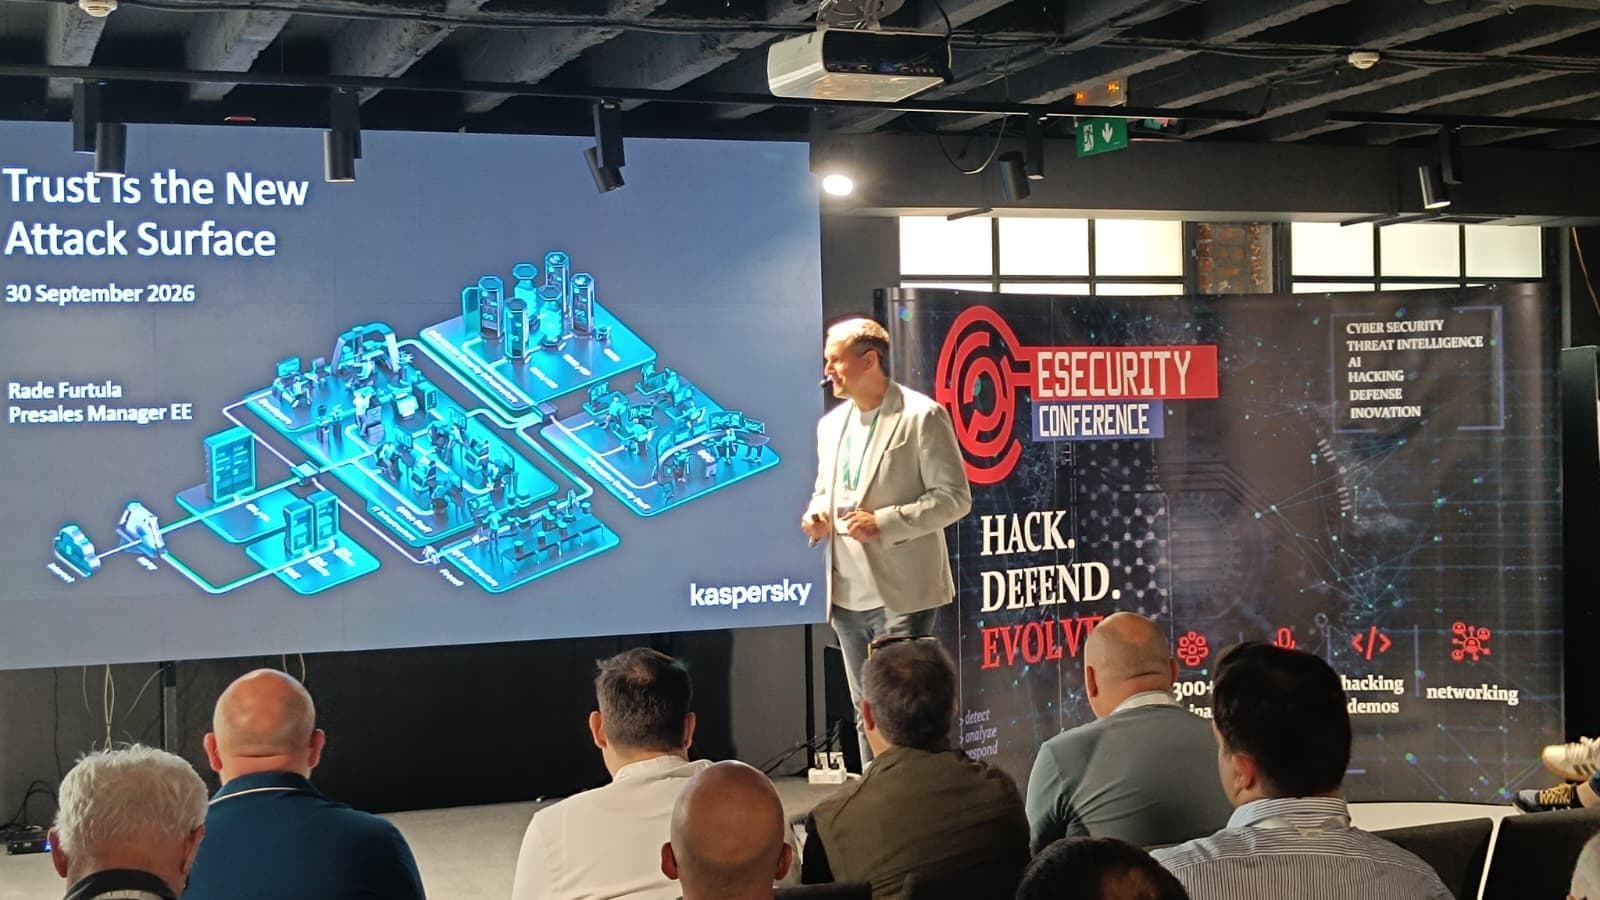
„Napadi preko lanca snabdevanja sve su češći oblik sajber-kriminala. Napadač sigurno neće direktno udariti na krajnju metu, koja je verovatno i najbolje čuvana, već traži najslabiju kariku. A to je najčešće mali dobavljač koji sa velikom kompanijom sarađuje godinama i uživa njeno poverenje. Mnoge male firme ne shvataju da su time i same na liniji napada“, objašnjava Furtula.
Kada uspostavi prisustvo u mreži, napadač može prikupljati informacije o sistemu, korisniku, bezbednosnim alatima i programima koji su instalirani, a zatim uspostaviti komunikaciju sa svojom infrastrukturom tako da saobraćaj izgleda kao uobičajena internet aktivnost.
To poverenje je aktuelni vektor koji napadači vrlo dobro poznaju a firme još ne prepoznaju.
„Vremenom stečeno poverenje znači da se neki poslovi obavljaju rutinski i bez provere – od puštanja neke fakture do preuzimanja apdejta nekog od softvera, račuinovodstvenog, poslvonog ili industrijskog. Male firme nemaju velike budžete za IT a kamoli sajber-bezbedsnost a na komunikacionu bezbednost vrlo često gledaju kao na rasipanje para ili na nešto što ’može da sačeka sledeću godinu’. Velike kompanije su svesnije rizika ali i dalje većina misli ’ma, neće nas’“, naglašava Furtula.
Primer "lanca napada" u IT svetu je klada napadač prvo kompromituje manjeg dobavljača softvera, a zatim zlonamerni kod ubacuje u zvanične instalacione fajlove. Korisnik koji program preuzima sa legitimnog sajta tako može, ne znajući, da unese napadača direktno u svoju mrežu.
Nakon početnog pristupa, napad se može razvijati u više faza. Zlonamerni kod može koristiti legitimne sistemske alate kao što su Command Prompt i PowerShell, registrovati se kao Windows servis kako bi zadržao prisustvo nakon restartovanja računara, pokušati da dobije viša ovlašćenja i koristiti različite tehnike za izbegavanje detekcije.
Argument o budžetu Petrović ne prihvata.
„To što male kompanije ne shvataju, a to je najčešće obrazloženje, nije stvar budžeta, nego zaštite od budućeg troška. Taj trošak može da bude sajber-napad na njih same, ali i to da njihova nezaštićenost dovede do toga da više ne budu deo lanca snabdevanja većih kompanija. Zakoni te dogovorne poslovne obaveze sada pretvaraju u pravne. Sve kompanije koje budu kategorizovane po domaćem zakonu, kaže Petrović, morale bi da sprovode dubinsku procenu (due diligence) svog lanca snabdevanja. Neće biti dovoljno da smo u dobrim kontaktima, da sarađujemo godinama, nego da smo sigurni da nas naš dobavljač ne može izložiti riziku, ili da je procenat rizika kom smo izloženi smanjen. Više ne pričamo samo o odgovornostima definisanim u ugovorima, sada pričamo o raznim sertifikacijama za sajber-bezbednost, kao i o mogućnosti da veća kompanija vrši audit svog lanca snabdevanja.“, naglašava Ema Petrović-
Bezbednost kao uslov saradnje
Zbog toga veliki naručioci posla sve češće postavljaju bezbednosne uslove.
„Mali proizvođač softvera koji želi da radi s velikom firmom mora da prođe kroz kontrolnu listu: na računarima mora da bude instaliran određeni softver, mejlovi moraju da budu zaštićeni, a rezervne kopije podataka moraju da postoje. Takvi uslovi slede i za druge u lancu snabdevanja. Već se dešavalo da hakerski napad u IT lancu počne kod nekog koji proizvodi hardver, ali i kod onih u lancu koji nisu iz IT-ja“, kaže o ovom pitanju Furtula.
Troškove tih mera velike kompanije rešavaju na dva načina. Neke izdvajaju sredstva ili nude povoljnije komercijalne uslove kako bi malim dobavljačima nadoknadile ulaganje u sajber-bezbednost. Druge samo poručuju da se dobavljač mora prilagoditi njihovom sistemu
„Mala firma tada uviđa da nije sve što zaradi profit, nego da deo mora da uloži u opremu, ljude i obuku", kaže naš sagovornik.
Investirajte – u zaposlenog
Čak i kod domaćih firmi koje vrše neke obuke za sajber-bezbednosti to četo bude formalnost, kaže naša sagovornica.
„Zaposleni vrlo često nemaju vremena za obuke. Nekad se te obuke sprovode tako da se samo štiklirа negde da je urađeno, a da zaista obuka nije sprovedena. Jako malo kompanija testira svoje zaposlene, u smislu da proverava da li bi reagovali na fišing kampanju, da li bi kliknuli nešto, kako bi išla procedura, prijava incidenta. Prosto, za to nemaju vremena i nekako je to uvek poslednje na listi prioriteta.“, objašnjava Petrovićeva.
Poseban problem je što menadžment često ne razlikuje sajber-bezbednost od IT-ja.
„Taj famozni ’naš IT tim’ može lako da bude osoba koja razvlači kablove, sređuje laptopove i eventualno bude administrator kompjuterskog sistema. Sajber-bezbednost je potpuno druga stvar i zahteva poseban tim“, naglašava Petrovićeva.
O opštem stanju svesti ona daje slikovit svež primer iz domaćeg zdravstvenog sektora.
„Stav nekih od menadžmenta je, otprilike: radije ćemo kupiti neki novi komad opreme, skener, šta god, nego uložiti u sajber-bezbednost. A reč je o firmama koje već jesu bile obveznici prethodnog zakona i ostaće obveznici i po novom. Ali, mislim da će razvoj veštačke inteligencije i ceo taj novi digitalni ekosistem dovesti do ubrzanih promena, hteli oni to ili ne“, kaže Petrovićeva.
AI ubrzanje i jedino rešenje
Veštačka inteligencija, kaže Ema Petrović, zadatak istovremeno komplikuje i olakšava. Za napadače je otvorila nove mogućnosti.
„Sada je moguće manipulisati glasom, video-snimkom, fotografijom, raznim alatima kojima se dokazuje autentifikacija pa više ne možemo biti sigurni ko nam piše, ko nam šalje poruku, ko razgovara sa nama. To je sada već moguće i alatima koji su svima dostupni. I naravno, složićemo se, svako ko se bavi sajber-kriminalom ne koristi tu verziju od 20 dolara, već ima posebne alate.“, kaže Petrovićeva.
Da cunami veštačke inteligencije dramatično menja celu sliku, slaže se i Rade Furtula.
„Alati zasnovani na AI pronalaze veliki broj ranjivosti u popularnom softveru, pa je vreme između otkrivanja ranjivosti i njenog otklanjanja drastično skraćeno. Ranije je za to bilo potrebno, otprilike, šezdesetak dana, a sada se to spustilo na praktično nekoliko sati. Takođe, obrada veliko broja podataka o nekoj kompaniji i svim njihovim zaposlenima takođe je skraćeno na minimalnoj, i tu se ona lako nađe rupa", navodi on.
Pojava AI agenata sada usložnjava proces jer, pokazala je praksa, već se ponašaju potpuno autonomno i „brišu tragove“ čak i kada ih ne lansiraju hakeri. Po Radetu Furtuli, jedino rešenje problema „odbeglih AI agenata“ je regulativa.
„To je industrija koja mora da se reguliše na nivou država. Tu jeste prepreka geopolitika ali bi sa s regulisanjem trebalo početi makar na lokalnom nivou“, zaključuje Rade Furtula iz Kapserskog.
Sajber-napadi su sve skuplji
Prema izveštaju IBM-a i instituta Ponemon za 2026, prosečna cena povrede podataka po jednom slučaju dostigla je rekordnih 4,99 miliona dolara, što je 12%o više nego prethodne godine, pokazalo je istraživanjem su obuhvaćene 602 organizacije koje su napad pretrpele između marta 2025. i februara 2026.

Najveći deo računa nije u samom otkrivanju štete: oko 63% proseka, odnosno oko 3,18 miliona dolara, čine otkrivanje, eskalacija i izgubljeni posao, uključujući odliv kupaca.
Veštačka inteligencija već menja ekonomiju napada: jedan od četiri zlonamerna upada bio je potpomognut AI alatima, što je 56% više nego godinu ranije, a takvi upadi koštaju oko šest miliona dolara, milion više od proseka.
Kompanije za lanac snabdevanja ne mogu da računaju na izuzeće: kompromitacija poslovnog partnera ili lanca snabdevanja bila je najskuplji pojedinačni faktor, koji je prosečnu štetu povećao za oko 227.000 dolara.
Prosečno vreme za otkrivanje i zaustavljanje upada iznosi 247 dana, a firme koje su široko primenile AI i automatizaciju u odbrani uštedele su u proseku oko 1,93 miliona dolara po incidentu.
Za Srbiju ne postoji ukupna procena finansijske štete, ali obim napada govori dovoljno. Nacionalni CERT je za 2024. evidentirao više od 111 miliona napada na informacione sisteme, od čega više od 108 miliona otpada na neovlašćeno prikupljanje podataka, a 2,4 miliona na upade.
Kancelarija za IT i eUpravu zabeležila je u 2025. više od tri miliona pokušaja napada na sisteme koje štiti, a samo u prvih osam meseci ove godine već pet i po miliona.
Poznati slučajevi pokazuju šta stoji iza brojki. Hakerska grupa LockBit je zahtevala otkup od 150.000 dolara od kompanije koja upravlja tržnim centrima BIG CEE. Elektroprivreda Srbije je u decembru 2023. pretrpela ransomware napad, pa je na dark netu završilo oko 34 gigabajta dokumenata. Er Srbija je u julu 2025. zbog napada odložila isplatu zarada za jun. U martu 2026. procurili su podaci korisnika satelitske televizije Telekoma Srbija: kompanija navodi oko 150.000 korisnika, dok fondacija Share tvrdi da je objavljeno blizu 600.000 podataka.
Ostatak regiona ne prolazi bolje: u Republici Srpskoj je početkom 2024. ransomware napad na Fond zdravstvenog osiguranja isključio zdravstveni informacioni sistem na 17 dana, a u Crnoj Gori je napad 2022. paralizovao državne institucije.
Atlantski savet navodi da su kompanije na Zapadnom Balkanu za oporavak podataka plaćale milione evra i da je broj ransomware napada za dve godine porastao za 200%. Većina firmi, međutim, nikada ne saopšti da li je platila otkup, pa je prava cifra nepoznata.
A AI agenti se tek zagrejavaju…